
Wie fehlerbewusste HIL-Verifikation die AUTOSAR-Timing-Konformität in modernen ECUs sichert
We compile, generate and translate using Artificial Intelligence from the below given source. Macro Micro News is responsible for its editorial publication.
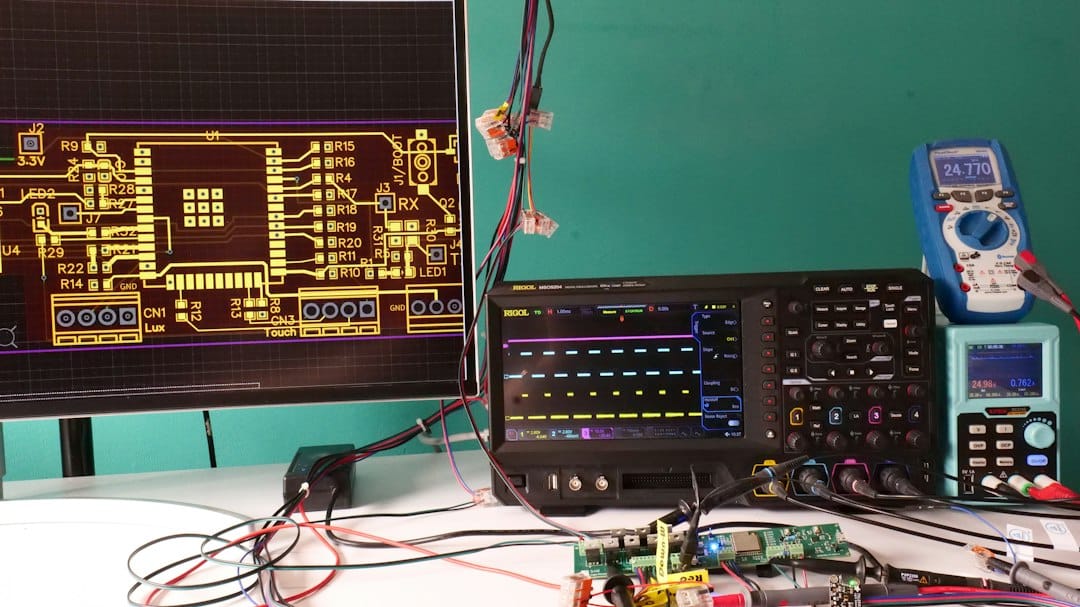
Die Komplexität der Automobilelektronik steigt stetig. Daher ist die Sicherheitsintegrität von elektronischen Steuergeräten (ECUs) nach Normen wie ISO 26262 zu einer obersten Priorität geworden. Die funktionale Korrektheit wird zwar routinemäßig geprüft. Doch die zeitliche Korrektheit bleibt eine komplexe Herausforderung. Dies gilt insbesondere für die Einhaltung der AUTOSAR Timing Extensions (TIMEX). Eine neue Studie stellt einen innovativen Hardware-in-the-Loop-Ansatz vor. Er schließt diese Lücke in der Validierung. Das Framework behandelt die sicherheitskritische Anwendung als architektonische Blackbox. So wird die strenge Überprüfung zeitlicher Grenzen gewährleistet. Selbst wenn Fehler auftreten, bleibt die Zuverlässigkeit erhalten.
Das vorgestellte System behebt eine Schwäche aktueller Validierungspraktiken. Diese vernachlässigen oft den Einfluss von Signalfehlern auf die Timing-Konformität. Ein benutzerdefiniertes Simulink-Tracing zeichnet Ereignisse am Controller Area Network auf. Es erfasst Zustände vor und nach einem Fehler sowie Aktorereignisse. Eine Java-basierte Pipeline verarbeitet diese Daten. Sie parst ARXML-Systemdefinitionen. Daraus entstehen ausführbare Validator für jede spezifische Bedingung. Das System gleicht reale Variablen intelligent aus. Dazu zählen Zyklusversätze, Paketverluste, Profiling-Overhead und injizierte Verzögerungsfehler. So entsteht eine präzise Einschätzung des Systemverhaltens.
Eine umfassende Bewertung nutzte einen dSPACE SCALEXIO-Simulator. Dieser war mit einem MicroAutoBox II gekoppelt. Letzterer führte einen ASM-Ottomotor-Controller aus. Das Framework zeigte dabei hohe Präzision. Der Test konzentrierte sich auf eine End-to-End-Latenzgrenze von 975 bis 1005 Mikrosekunden. Im Golden Run lag die mittlere Latenz bei 989.603 Nanosekunden. Dies entsprach der Vorgabe. Ein Test mit einem Verstärkungsfehler von 1,4-fach ergab ebenfalls eine akzeptable Latenz von 989.712 Nanosekunden. Bei einem injizierten Verzögerungsfehler von 0,5 Sekunden änderte sich das Bild drastisch. Die mittlere Latenz stieg auf über 500 Millionen Nanosekunden. Jede zugeordnete Paarkontrolle wurde verletzt. Die Ergebnisse belegen, dass Beobachtungen an den Grenzen ausreichen. Sie melden die zeitlichen Auswirkungen sowohl wertändernder als auch timingändernder Fehler korrekt.
Dieser Ansatz erhöht die Zuverlässigkeit sicherheitskritischer Systeme. Er unterstützt zudem die Rückverfolgbarkeit gemäß Automotive SPICE SWE.5 und ISO 26262-6. Mit einer robusten Methode zur Prüfung zeitlicher Grenzen unter Fehlerbedingungen bietet das Framework ein wichtiges Werkzeug. Ingenieurinnen und Ingenieure entwickeln damit nächste Generationen eingebetteter Automobilsysteme. Sicherheitspflichten werden so mit mathematischer Strenge und praktischer Validierung erfüllt. Die Fähigkeit, subtile Timing-Abweichungen frühzeitig zu erkennen, schafft Vertrauen im Entwicklungsprozess. Entwickler können nun darauf vertrauen, dass ihre Timing-Modelle realistischen Fehlerriszen standhalten.
Related in Gadgets

Gadgets
Warum Ihr Browser Nein sagt: Die verborgene Logik hinter Zugriffsverweigerungen
Die digitale Welt dreht sich rasant. Doch eine Erfahrung bleibt für Nutzer weltweit gleichermaßen frustrierend. Der plötzliche Stopp, wenn eine Website nicht lädt. Sie sehen die klare Meldung „Zugriff verweigert“ oder den HTTP-Code 403 Forbidden. Das ist kein zufälliger Fehler. E
Read More...
Gadgets
Warum Ihr Browser Nein sagt: Die verborgene Logik hinter Zugriffsverweigerungen
Haben Sie schon einmal auf einen leeren Bildschirm gestarrt, der sich einfach nicht öffnen ließ? Diese frustrierende Fehlermeldung "Zugriff verweigert" ist mehr als nur ein digitales Hindernis. Sie zeigt an, dass die Sicherheitssysteme des Internets genau so funktionieren, wie si
Read More...
Gadgets
COMBI-CBRN: Wie modulare Sensoren die Sicherheit von Feuerwehrleuten bei CBRN-Einsätzen neu definieren
Einsatzkräfte stehen bei chemischen, biologischen, radiologischen und nuklearen Zwischenfällen vor einer komplexen Herausforderung. Die Sicherheit der Retter hängt oft von der Genauigkeit der ersten Aufklärung ab. Herkömmliche Methoden nutzen meist separate Detektoren. Das führt
Read More...
Gadgets
Wie strukturaware Ausrichtung die KI-Genauigkeit beim Partial-Label-Learning steigert
Die künstliche Intelligenz steht vor einem hartnäckigen Problem. Perfekt annotierte Daten sind selten und teuer in der Beschaffung. Forscher haben daher das Partial-Label-Learning als Lösung entwickelt. Diese Methode ermöglicht es Modellen, aus mehrdeutiger Supervision zu lernen.
Read More...
Gadgets
MASC-Methode steigert die Genauigkeit der Unkrauterkennung ohne neue Hardware
Die Agrartechnologie durchläuft einen tiefgreifenden Wandel. Künstliche Intelligenz-Modelle werden zunehmend unempfindlicher gegenüber Umweltveränderungen. Eine neue Studie stellt das MASC-Framework vor. Der Name steht für Metadata-Guided Appearance-Shift Consistency. Dieser Trai
Read More...
Gadgets
KI erkennt Mängel an Strommasten: Präzisionsgewinn von 59 Prozent für die Netzsicherheit
Moderne Energieversorgungsnetze sind auf die Zuverlässigkeit ihrer Hochspannungsinfrastruktur angewiesen. Manuelle Inspektionen der massiven Stahlkonstruktionen sind arbeitsintensiv und fehleranfällig. Ein Durchbruch in der Computervision-Technologie bietet nun eine transformativ
Read More...
Gadgets
Grenzen von Class-D-Verstärkern: Warum die Schaltfrequenz die Audioqualität bestimmt
Class-D-Verstärker sind seit langem für ihre beeindruckende Energieeffizienz bekannt. Eine kristallklare Audioqualität erfordert jedoch das Navigieren durch ein komplexes Netz technischer Einschränkungen. Eine aktuelle Studie in der Zeitschrift Electronics (MDPI) bietet einen neu
Read More...
Gadgets
Warum Ihre Gewächshaus-Sensoren ausfallen: Das MQTT-Timing-Problem und wie Sie es lösen
Schweiz, Quelle: Smarte Gewächshäuser versprechen präzise Landwirtschaft durch kontinuierliche Datenströme. Viele Landwirte stehen jedoch vor einer frustrierenden Realität. Drahtlose Sensornetze scheitern oft an der eigenen Komplexität. Eine aktuelle Studie im Fachblatt Electroni
Read More...
Gadgets
Bitgenaue FPGA-Steuerung: Zuverlässiger PV-STATCOM-Betrieb in schwachen Netzen
Die Integration erneuerbarer Energien schreitet voran. Die Stabilität von Stromnetzen bei Spannungseinbrüchen und unter schwachen Netzbedingungen ist zu einer kritischen ingenieurtechnischen Herausforderung geworden. Eine aktuelle Studie im Fachjournal Electronics (MDPI) behandel
Read More...
Gadgets
Fed-PriLoRA: Wie privates Federated Learning die Kommunikation für LLMs um 99,95 % reduziert
Die Integration von Large Language Models in sensible Bereiche wie das Gesundheitswesen und den Finanzsektor hat einen dringenden Bedarf an robusten Datenschutzmechanismen geschaffen. Federated Learning ermöglicht zwar das Training über dezentrale Geräte hinweg, ohne Rohdaten zu
Read More...