
Cómo la verificación HIL consciente de fallos garantiza el cumplimiento del cronograma AUTOSAR en ECUs modernas
We compile, generate and translate using Artificial Intelligence from the below given source. Macro Micro News is responsible for its editorial publication.
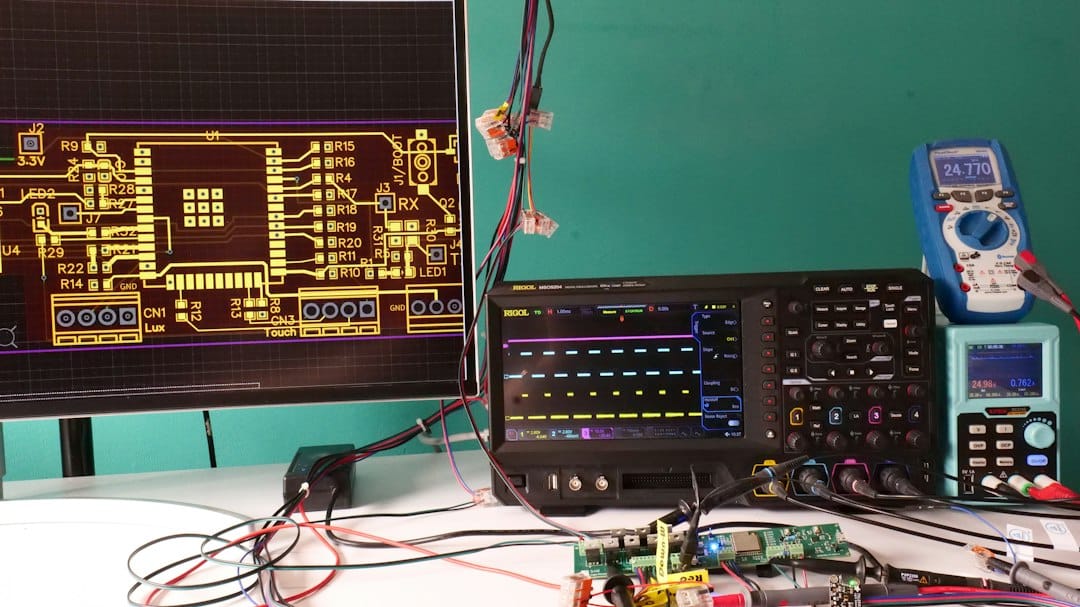
La electrónica automotriz se vuelve cada vez más compleja. Garantizar la integridad de seguridad de las Unidades de Control Electrónico (ECU) es ahora una prioridad bajo normas como ISO 26262. La corrección funcional suele validarse con facilidad. Sin embargo, la corrección temporal sigue siendo un desafío matizado. Esto aplica especialmente al cumplimiento de las Extensiones de Cronograma de AUTOSAR (TIMEX). Un estudio reciente presenta un marco de trabajo novedoso basado en Hardware-in-the-Loop (HIL). Este sistema cierra esa brecha de validación. Trata la aplicación crítica para la seguridad como una caja negra arquitectónica. Así se asegura una verificación rigurosa de las restricciones temporales incluso ante la presencia de fallos.
El marco propuesto corrige una limitación importante en las prácticas actuales de validación. Estas prácticas a menudo ignoran cómo los fallos de señal afectan el cumplimiento temporal. El sistema utiliza bloques de trazado personalizados en Simulink. Estos registran eventos previos y posteriores al fallo, así como los eventos del actuador, en el límite de la red CAN. Una tubería basada en Java procesa estos datos. Analiza las definiciones del sistema ARXML. Genera validadores ejecutables para cada restricción específica. El sistema compensa inteligentemente varias variables del mundo real. Incluye desfases de ciclo, pérdida de paquetes, sobrecarga de perfilado y fallos de retraso inyectados. Esto garantiza una evaluación precisa del comportamiento del sistema.
Una evaluación exhaustiva utilizó un simulador dSPACE SCALEXIO junto con un MicroAutoBox II que ejecutaba un controlador de motor de gasolina ASM. El marco demostró alta precisión. La prueba se centró en una restricción de latencia de extremo a extremo entre 975 y 1005 µs. Durante una ejecución de referencia, la latencia media fue de 989,603 ns. Cumplió con la restricción. Una prueba con un fallo de ganancia de 1.4 veces arrojó una latencia media de 989,712 ns. También cumplió. Sin embargo, al introducir un fallo de retraso de 0.5 segundos, la latencia media saltó drásticamente a 500,989,704 ns. Esto violó todos los pares coincidentes. Estos resultados confirman que las observaciones en los límites son suficientes para informar correctamente el impacto temporal tanto de los falvos que alteran valores como de los que alteran el tiempo.
Este enfoque no solo mejora la fiabilidad de los sistemas críticos para la seguridad. También respalda la trazabilidad exigida por Automotive SPICE SWE.5 e ISO 26262-6. Al ofrecer un método robusto para verificar restricciones temporales bajo condiciones de fallo, este marco proporciona una herramienta vital para ingenieros que desarrollan sistemas embebidos automotrices de próxima generación. Asegura que se cumplan las obligaciones de seguridad con rigor matemático y validación práctica. La capacidad de detectar desviaciones temporales sutiles antes de que lleguen al vehículo añade confianza al proceso de desarrollo. Los ingenieros pueden confiar ahora en que sus modelos temporales resisten escenarios de fallo realistas.
Related in Gadgets

Gadgets
Por qué tu navegador dice que no: La lógica oculta detrás de los errores de acceso denegado
El mundo digital avanza a gran velocidad. Sin embargo, hay una experiencia que sigue frustrando a usuarios de todo el planeta. Ese bloqueo repentino cuando un sitio web se niega a cargar. Aparece el mensaje claro 'Acceso denegado' o el código HTTP 403 Prohibido. Esto no es un err
Read More...
Gadgets
Por qué tu navegador dice que no: La lógica oculta detrás de los errores de acceso denegado
¿Alguna vez has mirado una pantalla en blanco que se niega a dejarte entrar? Ese mensaje frustrante de 'Acceso denegado' es más que un simple obstáculo digital. Es una señal de que los sistemas de seguridad de internet están funcionando exactamente como deberían. Cuando ves un có
Read More...
Gadgets
COMBI-CBRN: Cómo los sensores modulares están redefiniendo la seguridad de los bomberos en emergencias CBRN
Los equipos de respuesta a emergencias enfrentan un rompecabezas complejo al lidiar con incidentes químicos, biológicos, radiológicos y nucleares. La seguridad de los primeros intervinientes depende a menudo de la precisión del reconocimiento inicial. Los métodos tradicionales su
Read More...
Gadgets
Cómo la alineación consciente de la estructura mejora la precisión de la IA en el aprendizaje con etiquetas parciales
La inteligencia artificial se enfrenta a un obstáculo persistente. Los datos perfectamente etiquetados son escasos y costosos de obtener. Los investigadores han recurrido al aprendizaje con etiquetas parciales como solución. Este método permite que los modelos aprendan de una sup
Read More...
Gadgets
Aumenta la precisión de la IA para detectar malezas sin nuevo hardware: el método MASC
La tecnología agrícola está viviendo un cambio importante. Los modelos de inteligencia artificial se vuelven más resistentes a las variaciones ambientales. Un nuevo estudio presenta MASC. Este acrónimo corresponde a Metadata-Guided Appearance-Shift Consistency. Se trata de un mar
Read More...
Gadgets
La IA detecta fallos en torres de transmisión: un aumento del 59% en la precisión para la seguridad de la red
Las redes energéticas modernas dependen de la fiabilidad de su infraestructura de transmisión eléctrica. Las inspecciones manuales de estas enormes estructuras de acero siguen siendo laboriosas y propensas a errores humanos. Una nueva innovación en visión por computadora ofrece u
Read More...
Gadgets
Por qué te bloquean: la mecánica oculta del control de acceso web
¿Alguna vez has mirado una pantalla y visto esas tres palabras inquietantes: Acceso denegado? No se trata de un simple fallo técnico. Es el resultado de protocolos de seguridad sofisticados que trabajan incansablemente para proteger los recursos del servidor y los datos sensibles
Read More...
Gadgets
Límites de los amplificadores Clase D: Por qué la frecuencia de conmutación define tu fidelidad de audio
Los amplificadores Clase D llevan tiempo siendo elogiados por su impresionante eficiencia energética. Sin embargo, lograr una calidad de audio impecable exige navegar por una compleja red de restricciones técnicas. Un estudio reciente publicado en Electronics (MDPI) presenta un n
Read More...
Gadgets
Por qué fallan los sensores de tu invernadero: La trampa del temporizador MQTT y cómo solucionarlo
Suiza, Fuente: Los invernaderos inteligentes prometen agricultura de precisión mediante flujos de datos continuos. Sin embargo, muchos agricultores enfrentan una realidad frustrante donde las redes de sensores inalámbricos colapsan bajo su propia complejidad. Un estudio reciente
Read More...
Gadgets
Control de FPGA con precisión de bits: Resistencia fiable a fallos de PV-STATCOM en redes débiles
La integración acelerada de energías renovables ha convertido la estabilidad de las redes eléctricas ante caídas de tensión y condiciones de red débil en un desafío crítico. Un reciente estudio publicado en Electronics (MDPI) aborda esta problemática mediante un análisis exhausti
Read More...