
Как верификация HIL с учетом отказов обеспечивает соответствие таймингам AUTOSAR в современных ЭБУ
We compile, generate and translate using Artificial Intelligence from the below given source. Macro Micro News is responsible for its editorial publication.
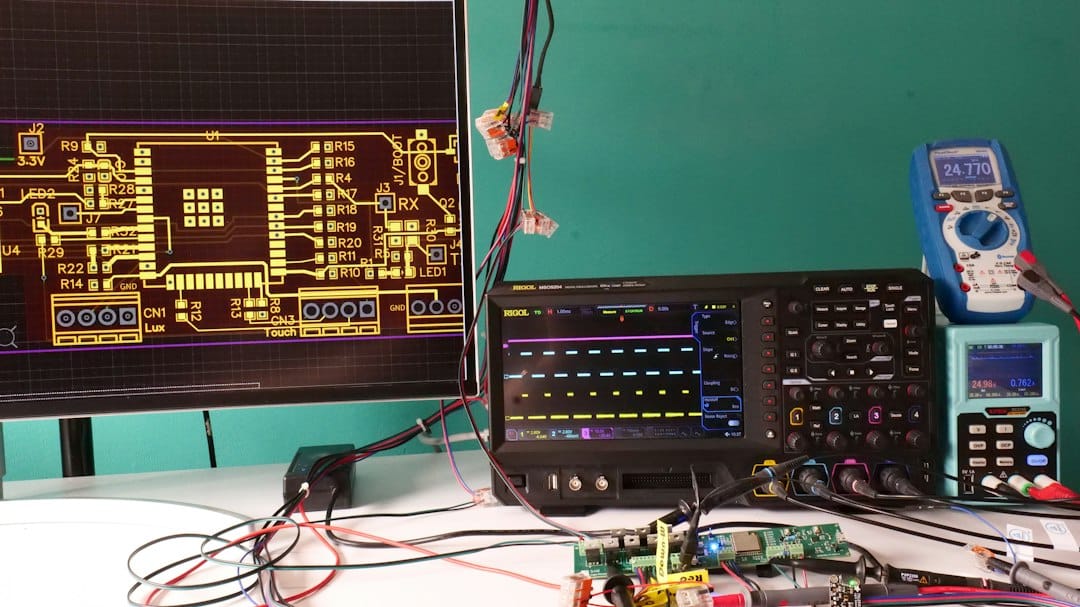
С ростом сложности автомобильной электроники обеспечение функциональной безопасности электронных блоков управления (ЭБУ) стало приоритетной задачей. Стандарты, такие как ISO 26262, диктуют строгие требования к целостности безопасности. Функциональная корректность проверяется регулярно. Однако соблюдение временных ограничений остается сложной задачей. Это особенно актуально для соответствия расширениям таймингов AUTOSAR (TIMEX). Недавнее исследование предлагает новую рамочную структуру на основе аппаратно-встроенного моделирования (HIL). Она заполняет этот пробел. Метод рассматривает критически важное приложение как архитектурный черный ящик. Такой подход гарантирует строгую проверку временных ограничений даже при наличии неисправностей.
Предложенная структура устраняет важный недостаток текущих практик валидации. Часто эти практики игнорируют влияние сигнальных ошибок на соблюдение таймингов. Система использует пользовательские блоки трассировки Simulink. Они фиксируют события до сбоя, после сбоя и на исполнительных механизмах на границе шины Controller Area Network (CAN). Поток данных обрабатывается конвейером на базе Java. Он анализирует системные определения ARXML. Затем генерируются исполняемые валидаторы для каждого конкретного ограничения. Система интеллектуально компенсирует различные реальные переменные. К ним относятся смещения циклов, потеря пакетов, накладные расходы профилирования и внедренные задержки. Это обеспечивает точную оценку поведения системы.
Комплексная оценка проводилась с использованием симулятора dSPACE SCALEXIO и MicroAutoBox II, выполняющего контроллер двигателя внутреннего сгорания бензинового типа ASM. Результаты показали высокую точность. Тест был сосредоточен на ограничении сквозной задержки от 975 до 1005 микросекунд. Во время эталонного запуска средняя задержка составила 989 603 нс. Это значение прошло проверку. Аналогичный тест с ошибкой усиления 1,4 раза дал среднюю задержку 989 712 нс. Этот результат также прошел проверку. Однако при введении ошибки задержки в 0,5 секунды средняя задержка резко изменилась до 500 989 704 нс. Это нарушило все проверенные пары значений. Эти результаты подтверждают, что наблюдения на границах достаточны для правильной оценки влияния как искажающих значения, так и искажающих тайминг ошибок.
Такой подход не только повышает надежность критически важных систем, но и поддерживает отслеживаемость, требуемую стандартами Automotive SPICE SWE.5 и ISO 26262-6. Предоставляя надежный метод проверки временных ограничений в условиях сбоев, эта рамочная структура становится важным инструментом для инженеров, разрабатывающих встроенные системы следующего поколения. Она гарантирует выполнение обязательств по безопасности с математической строгостью и практической валидацией. Возможность выявлять тонкие отклонения тайминга до их попадания в автомобиль добавляет уверенности в процесс разработки. Инженеры теперь могут быть уверены, что их модели таймингов выдерживают реалистичные сценарии сбоев.
Related in Gadgets

Gadgets
Почему браузер блокирует доступ: скрытая логика ошибок Access Denied
Цифровой мир развивается стремительно. Но одна ситуация вызывает раздражение у пользователей по всему миру. Это внезапная остановка, когда сайт отказывается загружаться. Вы видите суровое сообщение "Доступ запрещен" или код ошибки HTTP 403 Forbidden. Эта ошибка не случайна. Она я
Read More...
Gadgets
Почему браузер говорит «нет»: скрытая логика ошибок доступа
Вы когда-нибудь смотрели на пустой экран, который просто не пускает вас внутрь? Раздражающее сообщение об отказе в доступе — это не просто цифровое препятствие. Это признак того, что системы безопасности интернета работают именно так, как задумано. Когда вы видите код HTTP 403 Fo
Read More...
Gadgets
COMBI-CBRN: как модульные датчики меняют правила безопасности пожарных при ЧС с применением ОМП
Командам экстренного реагирования приходится решать сложную задачу при работе с инцидентами, связанными с химическими, биологическими, радиологическими и ядерными угрозами. Безопасность спасателей часто зависит от точности первоначальной разведки. Традиционные методы опираются на
Read More...
Gadgets
Как выравнивание с учетом структуры повышает точность ИИ в обучении с частичными метками
Искусственный интеллект сталкивается с устойчивой проблемой. Идеально размеченные данные редки и дороги в получении. Исследователи обратились к обучению с частичными метками как к решению. Этот метод позволяет моделям учиться на основе неопределенных инструкций. Каждый объект соп
Read More...
Gadgets
Повышение точности ИИ для обнаружения сорняков без нового оборудования: метод MASC
Сельскохозяйственные технологии переживают масштабный сдвиг. Модели искусственного интеллекта становятся устойчивее к изменениям окружающей среды. Новое исследование представляет метод MASC (Metadata-Guided Appearance-Shift Consistency). Это обучающая рамка, которая улучшает обна
Read More...
Gadgets
ИИ выявляет дефекты опор ЛЭП: точность повышена на 59% для безопасности сетей
Надежность современных энергосистем напрямую зависит от состояния линий электропередачи. Ручной осмотр высоких стальных конструкций требует много сил и часто сопровождается человеческими ошибками. Новые технологии компьютерного зрения предлагают эффективное решение для поиска сла
Read More...
Gadgets
Почему вас заблокировали: скрытые механизмы контроля доступа к веб-ресурсам
Вы когда-нибудь смотрели на экран и видели зловещие слова "Доступ запрещен"? Это не просто технический сбой. Так работают сложные протоколы безопасности, защищающие ресурсы серверов и конфиденциальные данные. Такое поведение является фундаментальной частью того, как современные с
Read More...
Gadgets
Пределы усилителей класса D: почему частота коммутации определяет качество звука
Усилители класса D давно известны своей высокой энергоэффективностью. Однако для достижения безупречного качества звука приходится преодолевать сложные технические ограничения. Недавнее исследование, опубликованное в журнале Electronics (MDPI), предлагает новую методологию выбора
Read More...
Gadgets
Почему датчики в теплице дают сбои: ловушка таймингов MQTT и способы её решения
Умные теплицы обещают точное земледелие благодаря непрерывному потоку данных. На практике многие фермеры сталкиваются с проблемами. Беспроводные сети датчиков часто ломаются под тяжестью собственной сложности. Недавнее исследование, опубликованное в журнале Electronics (MDPI), пр
Read More...
Gadgets
Точное управление FPGA: надежная работа PV-STATCOM при просадках напряжения в слабых сетях
Интеграция возобновляемых источников энергии ускоряется. Стабильность энергосетей, сталкивающихся с просадками напряжения и работой в условиях слабых сетей, становится критической инженерной задачей. Недавнее исследование, опубликованное в журнале Electronics (MDPI), предлагает к
Read More...