
आपको ब्लॉक क्यों किया गया है: एक्सेस डेनाइड एरर के असली कारण
We compile, generate and translate using Artificial Intelligence from the below given source. Macro Micro News is responsible for its editorial publication.
डिजिटल जानकारी के विशाल संसार में 'एक्सेस डेनाइड' या 'प्रवेश अस्वीकृत' त्रुटि देखना सबसे अधिक नाराज़गी भरा और आम अनुभवों में से एक है। यह संदेश अक्सर रहस्यमयी रेफरेंस नंबरों और सर्वर चेतावनियों के साथ आता है। यह उपयोगकर्ताओं और वेबसाइट पर पहुँचने की उनकी इच्छा के बीच एक मूलभूत बाधा का प्रतिनिधित्व करता है। यह साधारण तकनीकी खराबी लग सकता है, लेकिन प्रवेश अस्वीकृत होने की घटना सुरक्षा प्रोटोकॉल, कानूनी प्रतिबंध, सर्वर कॉन्फ़िगरेशन और नेटवर्क नीतियों का जटिल संगम है जो इंटरनेट पर डेटा के प्रवाह को परिभाषित करते हैं।
मूल रूप से, 'एक्सेस डेनाइड' प्रतिक्रिया, जिसे आमतौर पर HTTP स्टेटस कोड 403 द्वारा दर्शाया जाता है, यह दर्शाती है कि सर्वर ने अनुरोध को समझ लिया लेकिन उसे मान्य नहीं किया। 404 नॉट फाउंड त्रुटि से इसका अंतर स्पष्ट है। 404 त्रुटि गायब सामग्री को दर्शाती है, जबकि 403 त्रुटि पुष्टि करती है कि संसाधन मौजूद है लेकिन सुरक्षित है। यह सुरक्षा विभिन्न स्रोतों से आ सकती है। व्यक्तिगत उपयोगकर्ताओं के लिए, यह गलत लॉगिन क्रेडेंशियल, समाप्त हो चुकी सत्र टोकन या उचित अधिकारों के बिना एडमिन पैनल तक पहुँचने की कोशिश करने के कारण हो सकता है। संगठनों के लिए, यह अक्सर सख्त फायरवॉल नियमों, आईपी पते ब्लैकलिस्टिंग या लाइसेंसिंग समझौतों और विनियामक अनुपालन के कारण लगाए गए भौगोलिक प्रतिबंधों को दर्शाता है।
जटिल साइबर खतरों में वृद्धि ने इन एक्सेस नियंत्रणों को हमेशा से महत्वपूर्ण बना दिया है। सर्वर व्यवस्थापक अनधिकृत स्क्रैपिंग, ब्रूट-फोर्स हमलों और डेटा लीक को रोकने के लिए मजबूत प्रमाणीकरण तंत्र अपनाते हैं। जब कोई उपयोगकर्ता इन सुरक्षा उपायों को ट्रिगर करता है, शायद कम समय में बहुत सारे अनुरोध भेजकर या किसी प्रतिबंधित निर्देशिका तक पहुँचकर, तो सर्वर फ़ोरबिडन स्थिति के साथ प्रतिक्रिया देता है। यह केवल एक अस्वीकृति नहीं है; यह डिजिटल संपत्तियों की अखंडता और सुरक्षा को बनाए रखने के लिए एक रक्षात्मक उपाय है। कंटेंट डिलीवरी नेटवर्क (CDN) और वेब एप्लिकेशन फायरवॉल (WAF) इस पारिस्थितिकी तंत्र में महत्वपूर्ण भूमिका निभाते हैं। ये सेवाएं ट्रैफ़िक को फ़िल्टर करती हैं और उसमें व्यवहारिक पैटर्न और ज्ञात खतरों के संकेतों के आधार पर कार्यवाही करती हैं, जिससे यह ट्रैफ़िक मूल सर्वर तक पहुँचने से पहले ही रोका जा सकता है।
सुरक्षा के अलावा, एक्सेस डेनाइल संदेश आधुनिक वेब के आर्थिक और कानूनी ढांचे को भी दर्शाते हैं। सब्सक्रिप्शन मॉडल, पे वाल, और क्षेत्रीय लाइसेंसिंग अधिकार सामग्री को मुद्रित करने के लिए सटीक एक्सेस नियंत्रण प्रणालियों पर निर्भर करते हैं। जब उपयोगकर्ता ऐसे संदर्भों में एक्सेस डेनाइड संदेश देखता है, तो यह अक्सर एक जानबूझकर की गई व्यापारिक决策 होती है, तकनीकी विफलता नहीं। इन सूक्ष्मताओं को समझना उन विकसकों और उपयोगकर्ताओं दोनों के लिए आवश्यक है जो अपने साइटों को अनुकूलित कर रहे हैं या ऑनलाइन जानकारी के बढ़ते प्रतिबंधित स्वभाव का सामना कर रहे हैं। जैसे-जैसे इंटरनेट विकसित होता है, खुले एक्सेस और सुरक्षित प्रतिबंध के बीच का संतुलन डिजिटल अनुभव को आकार देने जारी रहेगा। इस प्रकार, 'एक्सेस डेनाइड' संदेश हमारे ऑनलाइन संपर्कों का एक स्थायी हिस्सा बन जाएगा।
Related in Sport
Sport
MDPI पर Access Denied क्यों आता है? शैक्षणिक पेवल के पीछे की असली कहानी
"Access Denied" का संदेश अक्सर डिजिटल दीवार जैसा लगता है। यह सिर्फ एक तकनीकी खराबी नहीं है। यह बुद्धि संपदा अधिकारों और वैश्विक जानकारी की उपलब्धता के बीच की जटिलता को दर्शाता है। जब आप MDPI जैसे प्लेटफॉर्म पर 403 Forbidden त्रुटि देखते हैं, तो आप आधुनिक शैक्षणिक प्रकाशन व्यवस्था
Read More...
Sport
बुढ़ापे और मांसपेशियों की सुरक्षा: बार-बार होने वाले प्रभाव से भविष्य की ताकत के बारे में क्या पता चलता है
बार-बार होने वाला प्रभाव एक दिलचस्प शारीरिक घटना को दर्शाता है। इसमें अकेले एक्ससेंट्रिक व्यायाम के सत्र मांसपेशियों को भविष्य की समान गतिविधियों में नुकसान से लंबे समय तक सुरक्षा प्रदान करते हैं। यह अनुकूली प्रतिक्रिया मांसपेशियों को तेजी से ठी होने और कम संरचनात्मक क्षति सहने म
Read More...
Sport
एलीट हैंडबॉल: एरोबिक पावर मैच की सफलता कैसे दिलाती है
बासेल, स्विट्जरलैंड, स्रोत: हैंडबॉल के उच्च स्तर पर खेलने के लिए सिर्फ सहनशक्ति काफी नहीं है। इसमें विस्फोटक शक्ति और तुरंत दिशा बदलने की क्षमता की आवश्यकता होती है। हालिया अध्ययनों से पता चलता है कि इस इंटरमिटेंट खेल में सफलता का राज एरोबिक क्षमता में छिपा है। खिलाड़ियों को तेजी
Read More...
Sport
कोर ट्रेनिंग युवा महिला टेनिस खिलाड़ियों में संतुलन और ताकत बढ़ाती है
बासल, स्विट्जरलैंड, स्रोत: टेनिस में विस्फोटक शक्ति और सटीक नियंत्रण की आवश्यकता होती है। कोर वह केंद्रीय हब है जो पैरों से हाथों तक ऊर्जा स्थानांतरित करता है। तेरह से चौदह साल की उम्र के लड़कियों के लिए यह न्यूरोमांसकुलर विकास के लिए एक अनूका अवसर प्रदान करता है। एक हालिया अध्यय
Read More...
Sport
डिजिटल प्लेटफॉर्म एथलीटों के करियर संक्रमण और मानसिक स्वास्थ्य सहायता को कैसे बदल सकते हैं
ब्रसेल्स, बेल्जियम, स्रोत: एथलीट की जिंदगी में शीर्ष स्तर की खेल से निवृत्ति के बाद के जीवन की ओर बढ़ना एक बहुत ही कठिन दौर होता है। यह चरण मनोवैज्ञानिक और सामाजिक रूप से चुनौतीपूर्ण साबित होता है। यूरोप के 136 प्रतिष्ठित एथलीटों पर किए गए एक व्यापक अध्ययन ने एक महत्वपूर्ण खामी क
Read More...
Sport
क्या आपकी रनिंग प्लेलिस्ट शरीर पर असर डालती है? नए डेटा ने सामान्य धारणाओं को चुनौती दी
मनोरंजक दौड़ की दुनिया में प्रदर्शन और मूड को बेहतर बनाने के लिए ध्वनि उत्तेजना को मानक उपकरण के रूप में अपना लिया गया है। एथलीट वर्कआउट के दौरान अपनी मेहनत और भावनात्मक स्थिति को नियंत्रित करने के लिए अब बाइन्यूरल बीट्स और प्रेरणादायक प्लेलिस्ट का अधिक उपयोग कर रहे हैं। अक्टूबर
Read More...
Sport
थकान की स्थिति में फेंसिंग: गति कम होती है लेकिन सटीकता बनी रहती है
प्रतियोगितात्मक फेंसिंग में विस्फोटक गति और चिकित्सकीय सटीकता के बीच एक नाजुक संतुलन की आवश्यकता होती है। कोच और खेल वैज्ञानिकों ने लंबे समय से इस बात पर बहस की है कि शारीरिक थकान तकनीकी सटीकता को उतने ही दर से प्रभावित करती है जितनी कि गति को धीमा करती है। स्पोर्ट्स (MDPI) पत्रि
Read More...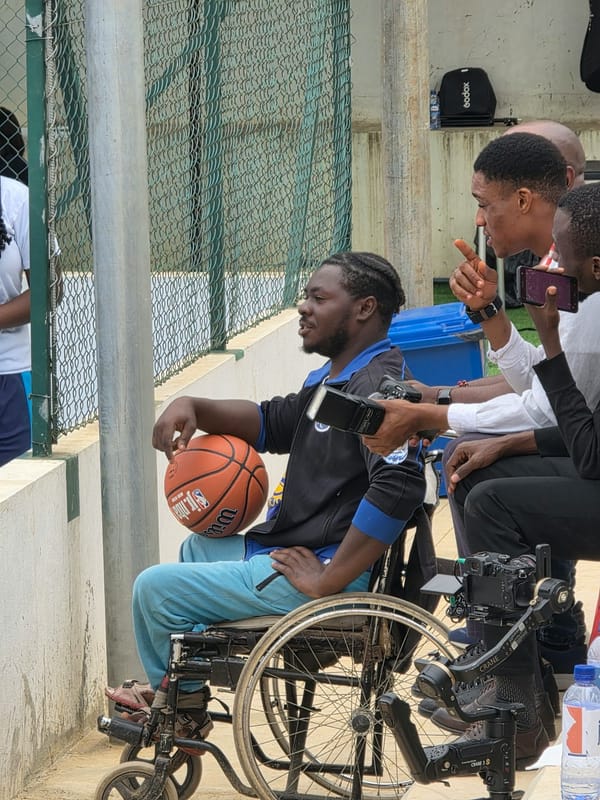
Sport
पैरास्पोर्ट में भागीदारी का अंतर: संरचनात्मक सहारे के बिना प्रेरणा क्यों विफल होती है
व्यायाम और सामाजिक कल्याण के लिए विकलांग लोगों के लिए खेल एक महत्वपूर्ण स्तंभ है। 1960 में चार सौ एथलीटों से शुरू हुई पैरालिम्पिक आंदोलन ने अब तक काफी विकास किया है। पेरिस 2024 में यह संख्या लगभग चार हजार चार सौ तक पहुंच गई है। फिर भी वैश्विक डेटा बताता है कि विकलांग लोग अपने स्व
Read More...
Sport
व्यायाम अकेले काम क्यों नहीं करता: नियमित व्यायाम में मानसिक स्वास्थ्य की कमी
विenna, ऑस्ट्रिया, स्रोत: दशकों से सार्वजनिक स्वास्थ्य दिशा-निर्देशों ने बेहतर स्वास्थ्य के लिए नियमित शारीरिक गतिविधि को एक सामान्य उपचार के रूप में प्रचारित किया है। सच यह है कि व्यायाम हृदय रक्त वाहिनी और चयापचय के परिणामों में सुधार से जुड़ा हुआ है। हाल की शोध पता चलता है कि
Read More...
Sport
वसा जलाने की मिथकों को खारिज किया गया: पुरुषों और महिलाओं के लिए चयापचय पर मांसपेशियों का प्रभाव
गुआदालाहारा, मैक्सिको। स्रोत: बीते दशकों में फिटनेस दुनिया ने एक निश्चित मान्यता पर काम किया है। इस मान्यता के अनुसार पुरुष व्यायाम के दौरान वसा ऑक्सीकरण में जैविक रूप से बेहतर होते हैं। यह धारणा अक्सर उच्च टेस्टोस्टेरॉन स्तर और अधिक हड्डी वाले मांसपेशियों के द्रव्यमान से जुड़ी र
Read More...